Depuis plusieurs années, la consigne est claire : votre site doit être totalement sécurisé, à la fois pour protéger les données personnelles de vos visiteurs et pour être mieux référencé. Un site conforme et passé en HTTPS grâce à un certificat SSL (Let’s Encrypt par exemple) augmente ses chances d’apparaître plus haut dans les résultats de Google. Mais le certificat seul ne suffit pas. Pour fermer la dernière faille, il faut ajouter une en-tête HTTP Strict Transport Security (HSTS), qui ordonne au navigateur de ne communiquer avec votre serveur qu’en HTTPS.
Cet article reprend, pas à pas, la mise en place du HTTPS puis du HSTS sur WordPress. C’est une brique de conformité et de protection des données personnelles que beaucoup de sites négligent encore, à tort.
HTTPS et certificat SSL : le préalable indispensable au HSTS
Aujourd’hui, nous voyons encore beaucoup trop de sites non sécurisés, qu’ils soient réalisés par des agences ou montés en perso. Avant même de parler de HSTS, votre site doit afficher un cadenas valide. Voici comment y parvenir selon votre situation.
Migrer un ancien site WordPress vers le HTTPS
Si vous possédez un ancien site qui n’est pas encore aux normes HTTPS, l’installation d’une extension comme Really Simple SSL vous facilitera grandement le travail. Il suffit de l’installer puis de l’activer : le plugin détecte le certificat et bascule automatiquement les URL internes vers le protocole sécurisé.
Pour une nouvelle installation WordPress
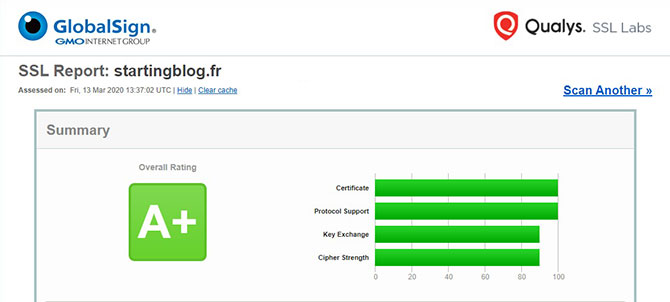
Une fois votre nom de domaine et votre hébergement achetés, installez d’abord votre certificat SSL. Rendez-vous dans votre cPanel et activez le certificat sur votre nom de domaine. Ensuite, après avoir vérifié que le certificat est bien en place, installez WordPress. Faites enfin un test sur l’outil SSL Labs : vous devriez obtenir tous les voyants au vert et une note A.
Si vous rencontrez des difficultés lors de l’installation, vous pouvez passer par une agence WordPress ou un freelance. Ce socle technique propre est aussi ce qui permet ensuite d’automatiser votre SEO technique sans être développeur.
Qu’est-ce que le HSTS (HTTP Strict Transport Security) ?
Le HTTPS est devenu la norme, mais les redirections 301 du HTTP vers le HTTPS créent un angle mort de sécurité. En effet, un navigateur qui appelle une URL sans protocole consulte par défaut la version HTTP, avant d’être redirigé vers la version sécurisée.
Voici le problème concret : pendant ce court instant de redirection, un attaquant peut s’intercaler dans la communication entre le client et le serveur. C’est ce qu’on appelle une attaque de l’homme du milieu (man in the middle), qui permet par exemple de remplacer le certificat ou de détourner la connexion. C’est là que le HTTP Strict Transport Security entre en jeu : il force le passage en HTTPS en donnant l’ordre au navigateur de ne charger vos pages qu’en HTTPS, sans même tenter la version HTTP. La fenêtre de tir disparaît.
Comment activer le HSTS sur WordPress via le fichier .htaccess
Pour activer le HSTS, il faut d’abord que votre certificat SSL soit en place, puis ajouter une ligne dans le fichier .htaccess, à la racine de votre site. Ainsi, à chaque requête HTTPS, le serveur renvoie l’en-tête Strict-Transport-Security. Faites toujours une sauvegarde de votre .htaccess avant intervention, puis vérifiez le bon fonctionnement du site juste après.
# HSTS : a placer dans le .htaccess, a la racine du site
<IfModule mod_headers.c>
  Header always set Strict-Transport-Security "max-age=63072000; includeSubDomains; preload"
</IfModule>
Cette directive se lit en trois parties :
- includeSubDomains inclut tous vos sous-domaines dans la politique HSTS. Attention : vérifiez au préalable que chacun d’eux dispose d’un certificat SSL valide, sinon ils deviendront inaccessibles.
- max-age indique, en secondes, la durée pendant laquelle le navigateur applique la règle. Au-delà, il pourra de nouveau tenter le HTTP. On augmente cette valeur progressivement.
- preload autorise l’inscription de votre domaine dans la liste mondiale embarquée par les navigateurs (voir plus bas).
Le bon réflexe consiste à monter la valeur max-age par paliers, en testant à chaque étape :
| Valeur max-age | Durée | Usage conseillé |
|---|---|---|
| 300 | 5 minutes | Phase de test initiale |
| 604800 | 1 semaine | Validation sans incident |
| 2592000 | 1 mois | Mise en production progressive |
| 31536000 | 1 an | Minimum exigé pour le preload |
| 63072000 | 2 ans | Configuration recommandée en production |
Le HSTS preload : inscrire votre domaine dans la liste des navigateurs
Le HSTS preloading est une fonction intégrée au navigateur qui s’appuie sur une liste mondiale de domaines appliquant uniquement le HTTPS. Cette liste est utilisée par Chrome, Firefox, Safari, Edge et Opera. Pour les sites qui y figurent, le navigateur sait déjà, avant la moindre connexion, que le domaine exige le HTTPS : il n’envoie donc jamais de requête HTTP, même au tout premier accès.
Pour candidater, votre configuration doit respecter les conditions de hstspreload.org : un certificat valide, une redirection de tout le HTTP vers le HTTPS, l’ensemble des sous-domaines servis en HTTPS, et un en-tête HSTS sur le domaine racine avec un max-age d’au moins un an (31536000), les directives includeSubDomains et preload présentes. Une fois le formulaire soumis, comptez plusieurs semaines à plusieurs mois avant l’inscription effective.
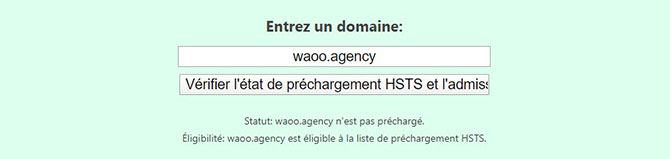
Un point de vigilance : l’inscription au preload est difficile à annuler rapidement. Ne l’activez que lorsque vous êtes certain que tout votre périmètre, sous-domaines compris, restera en HTTPS sur le long terme.
Aller plus loin : les autres en-têtes de sécurité
Le HSTS n’est qu’une en-tête de sécurité parmi d’autres. Pour faire passer tous les voyants au vert, ajoutez progressivement les en-têtes suivants dans votre .htaccess :
- X-Content-Type-Options empêche le navigateur de deviner le type d’un fichier, ce qui limite certaines attaques par contenu déguisé.
- Referrer-Policy contrôle les informations de provenance transmises aux autres sites.
- Permissions-Policy restreint l’accès aux API sensibles (caméra, micro, géolocalisation).
- Content-Security-Policy limite les sources de scripts autorisées, la défense la plus efficace contre les injections, mais aussi la plus délicate à régler sur WordPress.
<IfModule mod_headers.c>
  Header always set X-Content-Type-Options "nosniff"
  Header always set Referrer-Policy "strict-origin-when-cross-origin"
  Header always set Permissions-Policy "geolocation=(), camera=(), microphone=()"
</IfModule>
Pensez aussi au X-Frame-Options, qui empêche votre site d’être affiché dans un cadre invisible sur un autre domaine, une technique utilisée pour le détournement de clic (clickjacking). Sur WordPress, ajoutez ces en-têtes une par une et revérifiez le site après chaque modification : une règle trop stricte (notamment une Content-Security-Policy mal calibrée) peut casser l’affichage de l’éditeur ou de certaines extensions.
Pour mesurer le résultat, scannez votre site sur securityheaders.com. Vous pouvez par exemple consulter le résultat en direct du scan d’effetpapillon.fr pour visualiser à quoi ressemble une configuration soignée.
Les erreurs fréquentes à éviter avec le HSTS
La mise en place du HSTS est simple, mais quelques pièges reviennent régulièrement et peuvent rendre un site partiellement ou totalement inaccessible. Les plus courants :
- Activer includeSubDomains alors qu’un sous-domaine (espace de préproduction, sous-domaine de mails, ancienne version) n’a pas de certificat valide.
- Passer directement à un max-age de deux ans sans phase de test : en cas d’erreur, le navigateur des visiteurs gardera la consigne en mémoire pendant toute la durée.
- Cocher la directive preload avant d’être réellement prêt, alors que le retrait de la liste est long.
- Oublier de vérifier la configuration DNS en amont, un réglage technique invisible qui peut, à lui seul, fragiliser la sécurité et le référencement. C’est précisément ce réglage DNS que neuf entreprises sur dix ignorent.
Une fois ces points validés, intégrez la sécurisation HTTPS à votre routine de contrôle global. Elle a toute sa place dans une checklist SEO complète, aux côtés de la performance, du maillage interne et de la qualité éditoriale.
HSTS et SEO : pourquoi Google récompense les sites sécurisés
Il faut toujours plaire à Google, donc vous avez votre réponse : un site hautement sécurisé est une excellente pratique pour le SEO, au même titre que la qualité du contenu ou du code. Le HTTPS est officiellement un signal de classement, et la sécurité fait partie de l’expérience utilisateur que Google évalue de plus en plus finement.
Cette logique rejoint celle des Core Web Vitals : performance, stabilité et sécurité forment un tout. Un site qui se charge vite et de manière sûre est mieux servi par l’algorithme. Si la vitesse est encore votre point faible, commencez par accélérer votre WordPress avant d’empiler les optimisations.
FAQ : HSTS et sécurisation HTTPS sous WordPress
Le HSTS est-il indispensable si j’ai déjà un certificat SSL ?
Oui, ils sont complémentaires. Le certificat SSL chiffre la connexion, mais le HSTS supprime la fenêtre de vulnérabilité qui existe pendant la redirection du HTTP vers le HTTPS. Sans HSTS, la toute première requête peut encore passer en clair.
Quels risques si j’active le HSTS trop vite ?
Si un sous-domaine n’a pas de certificat valide et que vous avez activé includeSubDomains, il deviendra inaccessible pour la durée du max-age. C’est pourquoi on commence avec un max-age court (300 secondes) avant d’augmenter par paliers.
Faut-il un plugin ou faut-il modifier le .htaccess ?
Les deux approches existent. Un plugin comme Really Simple SSL gère bien la migration HTTPS, mais pour le HSTS et les autres en-têtes de sécurité, l’ajout direct dans le .htaccess reste la méthode la plus fiable et la plus transparente.